Dunyoda har 39 soniyada bir kiberhujum sodir bo'ladi. Siz ushbu matnni o'qiyotgan paytda, o'nlab kompaniyalar ma'lumotlarini, pulini va mijozlarini yo'qotmoqda.
Bugungi kunda axborot xavfsizligi shunchaki IT-vazifa emas, balki har qanday biznesning omon qolish masalasidir. Ma'lumotlarni himoya qilishga e'tibor bermaydigan kompaniyalar shunchaki pul yo'qotish xavfini emas, balki butun biznesini yo'qotish xavfini o'z zimmasiga oladi.
IBM Security 2024 ma'lumotlariga ko'ra, bitta ma'lumotlar sizib chiqishi hodisasining o'rtacha qiymati 4,45 million dollarni tashkil etdi, kichik va o'rta biznesga qilingan hujumlar ulushi esa 40%dan oshdi.
Bu shuni tasdiqlaydi: axborot xavfsizligi faqat yirik korporatsiyalar uchun emas, balki har qanday miqdordagi kompaniyalar uchun ham muhim.
Biznes uchun axborot xavfsizligi — bu shunchaki antivirus yoki elektron pochtadagi parol emas. Bu kompaniyaning raqamli aktivlarini, mijozlarini va xodimlarini himoya qiluvchi butun bir xavflarni boshqarish tizimidir.
Axborot xavfsizligi oddiy so'zlar bilan nima
Axborot xavfsizligi (AX) — bu kompaniya ma'lumotlarini o'g'irlash, buzib kirish yoki shikastlanishdan himoya qiluvchi choralar tizimidir.
Bankdagi seyfni tasavvur qiling: AX — bu faqat seyf emas, balki kameralar, qo'riqlash, kirishni nazorat qilish va xodimlarni o'qitishdir.
AXning asosiy tamoyillari uch ustunga tayanadi:

AXning asosiy tamoyillari
|
Tamoyil |
Tavsif |
|
Maxfiylik |
Ma'lumotlarga faqat vakolatli shaxslar kirish huquqiga ega. |
|
Yaxlitlik |
Ma'lumotlar o'zgarishsiz va ishonchli holda qoladi. |
|
Mavjudlik |
Ma'lumotlar va tizimlar kerak bo'lganda ishlaydi. |
Agar himoya tizimini endigina shakllantirishni boshlayotgan bo'lsangiz, joriy holatning asosiy auditidan boshlash tavsiya etiladi. itmag.uz saytida kompaniyangizning axborot xavfsizligini ta'minlash uchun uskuna va yechimlarni tanlashingiz mumkin.
Axborot xavfsizligi biznes uchun nega hayotiy muhim
Haqiqiy dunyo tahdidlari
Zamonaviy biznes kiberhujumlarning keng doirasi bilan to'qnash keladi:
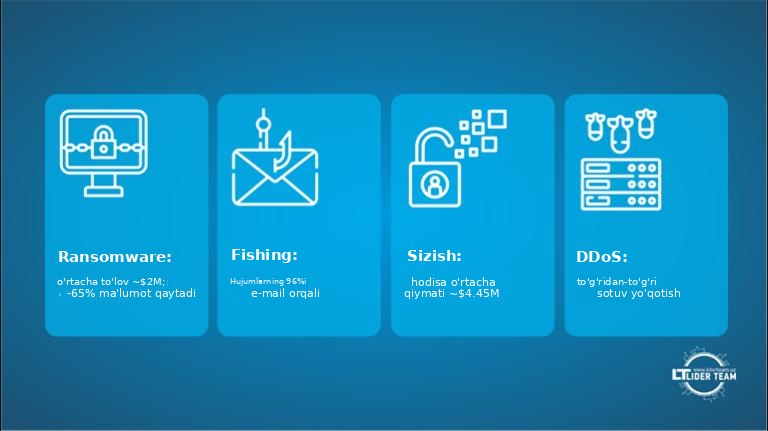
Dasturiy to'lov talab qiluvchi viruslar (ransomware) ma'lumotlarga kirishni bloklaydi va uni qulfdan chiqarish uchun to'lov talab qiladi. 2024-yilda o'rtacha to'lov miqdori 2 million dollardan oshdi, shu bilan birga kompaniyalarning faqat 65 foizi to'lovdan keyin ham ma'lumotlarini qaytarib oladi.
Fishing hujumlari xodimlarni aldab, ularni parollarini oshkor qilishga yoki zararli dasturni o'rnatishga majbur qiladi. Fishing hujumlarining 96 foizi elektron pochta orqali keladi va ularning ko'pchiligi shu qadar ishonchli ko'rinadiki, tajribali foydalanuvchilar ham ularga ilinib qoladi.
Ma'lumotlar sizib chiqishi tizimlardagi zaifliklar yoki xodimlarning e'tiborsizligi tufayli yuzaga keladi. Mijozlarning shaxsiy ma'lumotlari, tijorat ma'lumotlari, moliyaviy ma'lumotlar — bularning barchasi jinoyatchilarning qo'liga tushishi mumkin.
DDoS-hujumlar kompaniyaning sayti va xizmatlarini haddan tashqari yuklaydi, ularni mijozlar uchun mavjud bo'lmagan holatga keltiradi. Onlayn-do'kon uchun bu to'g'ridan-to'g'ri savdo yo'qotilishini bildiradi.
Xatolar narxi
Axborot xavfsizligi buzilishining oqibatlari faqat pulda o'lchanmaydi:
Moliyaviy yo'qotishlar nafaqat to'g'ridan-to'g'ri zararni, balki tiklash xarajatlarini, tartibga soluvchilarning jarimalarini, sud xarajatlarini ham o'z ichiga oladi. 2024-yilda ma'lumotlar sizib chiqishining o'rtacha qiymati 4,45 million dollarni tashkil etdi.
Obro'ga tegishli xavflar yanada halokatli bo'lishi mumkin. Mijozlar o'z ma'lumotlarini himoya qila olmagan kompaniyalarga ishonchini yo'qotadi. Obro'ni tiklash boshlang'ich himoyani ta'minlashdan ancha qiyin va qimmatga tushadi.
Biznes-jarayonlarning to'xtab qolishi kompaniya ishini falaj qiladi. Tizimlar ishlamaganda, xodimlar o'z vazifalarini bajara olmaydi, mijozlar xizmat ola olmaydi, pul esa har bir bekor turgan soatda yo'qolib boradi.
Huquqiy oqibatlar tobora jiddiylashmoqda. Shaxsiy ma'lumotlarni himoya qilish to'g'risidagi qonunchilik butun dunyo bo'ylab qattiqlashib bormoqda, jarimalar esa millionlab dollarlarni yoki kompaniyaning yillik aylanmasining foizini tashkil etishi mumkin.
Verizon Data Breach Investigations Report 2024 ma'lumotlariga ko'ra, xavfsizlik hodisalarining 80 foizdan ortig'i texnik zaifliklar tufayli emas, balki inson xatolari tufayli sodir bo'ladi.
Axborot xavfsizligining yashirin jihatlari
Inson omili — eng zaif bo'g'in
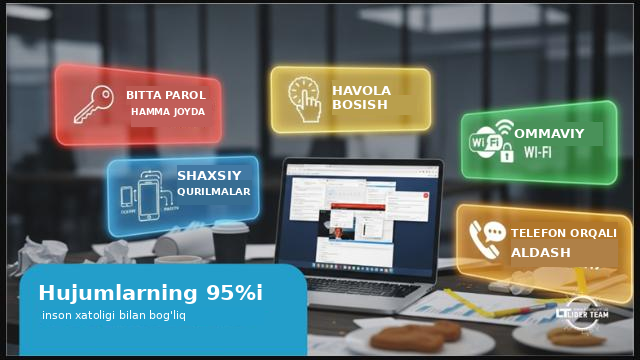
Kiberhujumlarning 95 foizi xodimlarning xatolari tufayli sodir bo'ladi.
Odatiy xatolar:
- Barcha xizmatlar uchun bitta paroldan foydalanish.
- Shubhali havolalarga o'tish.
- Maxfiy fayllar bilan ommaviy joylarda ishlash.
- Shaxsiy qurilmalarni korporativ tarmoqqa ulash.
Masalan, 2023-yilda yirik dasturiy ta'minot distribyutori xodimlaridan biri «Admin123» parolidan foydalangani sababli ichki tizimlarga kirish huquqini yo'qotdi. Bunday xatolardan parol menejerlarini joriy qilish va hisob ma'lumotlari ishonchliligini muntazam tekshirish orqali qochish mumkin.
Xavflarni qanday kamaytirish mumkin
- AX bo'yicha muntazam treninglar o'tkazing.
- Ikki bosqichli autentifikatsiyani sozlang.
- Parol menejerlaridan foydalaning.
Ichki tahdidlar tashqisidan ko'ra xavfliroq
Barcha tahdidlar tashqaridan kelmaydi. Norozi xodimlar, ishdan bo'shayotgan mutaxassislar yoki shunchaki e'tiborsiz ishchilar professional xakerlar bilan taqqoslanadigan zarar yetkazishi mumkin. Ularda tashqi jinoyatchilarda bo'lmagan narsa bor — ishonch va tizimlarga qonuniy kirish huquqi.
Ichki ma'lumotlarning yashirin qiymati
Ko'pchilik rahbarlar o'z kompaniyasi egalik qiladigan ma'lumotning qiymatini kam baholaydi. Mijozlar bazasi, ishlab chiqilgan metodikalar, ichki jarayonlar, rivojlanish rejalari — bularning barchasi raqobatchilar uchun katta qiymatga ega. Ba'zida bu ma'lumot kompaniya hisobidagi mablag'lardan ham qimmatga tushadi.
Zaif bo'g'inlar zanjiri
Kompaniyaning xavfsizligi faqat uning o'z himoya choralariga emas, balki hamkorlar, pudratchilar, bulutli xizmat ko'rsatuvchilarning xavfsizligiga ham bog'liq. Yaxshi himoyalanmagan hamkorga qilingan hujum sizning korporativ tarmoqingizga kirish eshigiga aylanishi mumkin.
Haqiqiy misollar va statistika
2023-yilda yirik xalqaro logistika kompaniyasi dasturiy to'lov talab qiluvchi virus hujumiga uchradi. Jinoyatchilar 60 mamlakatdagi ombor boshqaruvi tizimlarini bloklab qo'ydi. Ishni tiklash bir necha hafta davom etdi, to'g'ridan-to'g'ri zarar yuzlab million dollarni tashkil etdi, obro' va mijozlar yo'qotilishini hisobga olmaganda.
50 nafar xodimdan iborat kichik konsalting firmasi ransomware hujumi tufayli barcha ma'lumotlarini yo'qotdi. Kompaniyada dolzarb zaxira nusxalar yo'q edi, tiklash tizimlari to'g'ri ishlamadi. Firma hujumdan uch oy o'tib yopilishga majbur bo'ldi — mijozlar raqobatchilarga o'tdi, faoliyatni noldan tiklash esa imkonsiz bo'lib chiqdi.
Statistika shafqatsiz:
- Kiberhujumlarning 43 foizi kichik biznesga qarshi yo'naltirilgan
- Kichik kompaniyalarning 60 foizi jiddiy kiber-hodisadan keyin 6 oy ichida yopiladi
- Kichik korxonalarning faqat 14 foizi o'zlarini kiberhujumlardan himoyalana oladigan deb hisoblaydi
- Ma'lumotlar sizib chiqishini aniqlashning o'rtacha vaqti 277 kunni tashkil etadi
Bu ma'lumotlar tizimlarni doimiy monitoring qilish va SIEM, IDS/IPS kabi avtomatlashtirilgan yechimlarni joriy qilish zaruratini tasdiqlaydi. Ular shubhali faollikni o'z vaqtida aniqlash va hujumlar oqibatlarining oldini olish imkonini beradi.
Biznesingizga hozir himoya kerakligini qanday tushunish mumkin
Quyidagi savollarga halol javob bering:
Texnik signallar:
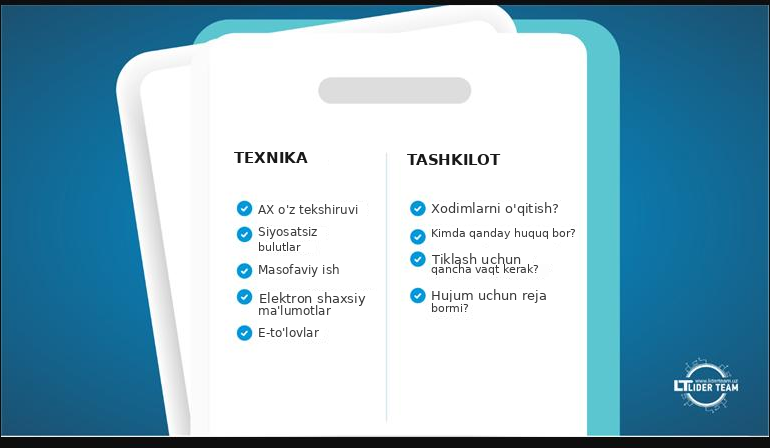
- Bulutli xizmatlardan ularning xavfsizlik siyosatini tushunmasdan foydalanasizmi?
- Masofadan ishlaydigan xodimlaringiz bormi?
- Mijozlarning shaxsiy ma'lumotlarini elektron shaklda saqlaysizmi?
- Biznesni yuritish uchun internetdan foydalanasizmi?
- Elektron to'lovlarni qabul qilasizmi?
Tashkiliy signallar:
- Xodimlarga axborot xavfsizligi asoslari bo'yicha oxirgi marta qachon o'qitish o'tkazilgan?
- Qaysi xodim qaysi ma'lumotlarga kirish huquqiga ega ekanligini bilasizmi?
- Agar asosiy server ishdan chiqsa, ishni qanchalik tez tiklay olasiz?
- Kiberhujum bo'lgan taqdirda harakatlar rejangiz bormi?
Agar birinchi blokdagi savollardan hech bo'lmaganda bittasiga «ha» deb javob bergan bo'lsangiz yoki ikkinchi blokda «bilmayman/yo'q» deb javob bergan bo'lsangiz — biznesingizga axborot xavfsizligini ta'minlash choralari zarur.
Biznesni himoya qilishning amaliy qadamlari
Minimal himoya darajasi (zarur minimum)
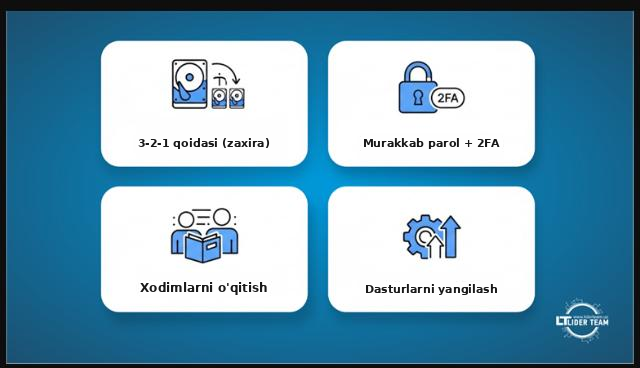
Ma'lumotlarning zaxira nusxalari — ma'lumot yo'qotilishidan sug'urtangiz. «3-2-1» qoidasi: muhim ma'lumotlarning 3 nusxasini 2 xil turdagi tashuvchida saqlang, ulardan 1 tasi boshqa joyda bo'lsin. Nusxalar to'g'ri yaratilayotganini va ulardan ma'lumotlarni tiklash mumkinligini muntazam tekshiring.
Murakkab parollar va ikki bosqichli autentifikatsiya — jinoyatchilar yo'lidagi birinchi to'siq. Parol menejerlaridan foydalaning, xodimlardan kamida 12 belgidan iborat noyob parollar talab qiling, imkoni bo'lgan barcha joyda ikki bosqichli autentifikatsiyani yoqing.
Xodimlarni o'qitish — hujumlarning oldini olishning eng samarali usuli. Muntazam treninglar o'tkazing, xodimlarni shubhali xatlarni aniqlashga o'rgating, xavfsizlik siyosatlariga rioya qilish muhimligini tushuntiring.
Dolzarb dasturiy ta'minot — ma'lum bo'lgan zaifliklarni o'z vaqtida yopib boring. Operatsion tizimlar va dasturlarning avtomatik yangilanishini sozlang, eskirgan tizimlarni almashtiring.
O'rta himoya darajasi
Korporativ darajadagi antivirus yechimlari markazlashtirilgan boshqaruv va monitoring bilan. Oddiy iste'molchi antiviruslari biznes uchun mos emas.
Kirishni nazorat qilish — minimal huquqlar tamoyili. Har bir xodim faqat o'z vazifalarini bajarish uchun zarur bo'lgan ma'lumot va tizimlarga kirish huquqiga ega bo'lishi kerak.
Masofaviy ish uchun VPN — ofisdan tashqarida ishlaydigan xodimlar uchun himoyalangan aloqa kanallari. Internetdan korporativ tarmoqqa to'g'ridan-to'g'ri ulanishni taqiqlang.
Tarmoqni segmentatsiya qilish — korporativ tarmoqni turli ishonch darajasidagi zonalarga bo'ling. Muhim tizimlarni ommaviy resurslardan izolyatsiya qiling.
Monitoring va loglashtirish — tizimlardagi barcha muhim voqealar yozuvini yuriting. Bu hujumni tezda aniqlash va uning ko'lamini tushunishga yordam beradi.
Ilg'or himoya darajasi
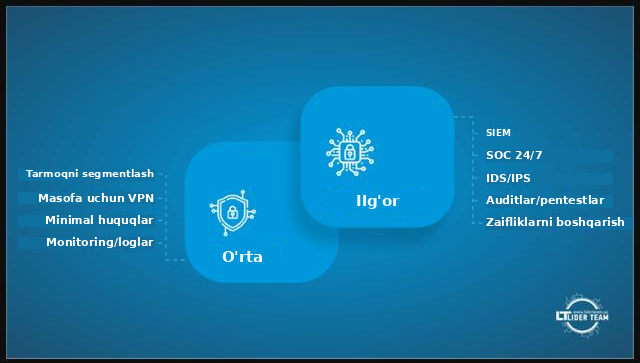
SIEM-tizimlari (Security Information and Event Management) — real vaqt rejimida xavfsizlik voqealarini tahlil qilish platformalari. Ko'plab vektorlardan foydalanadigan murakkab hujumlarni aniqlashga yordam beradi.
SOC (Security Operations Center) — 24/7 ishlaydigan xavfsizlik monitoring markazi. O'z kompaniyangizda yoki autsorsingda bo'lishi mumkin.
Muntazam xavfsizlik auditlari va penetratsion testlar — himoyani jinoyatchi nigohi bilan tekshirish. Zaif joylarni haqiqiy xakerlar topishidan oldin aniqlashga yordam beradi.
Bostirib kirishni aniqlash va oldini olish tizimlari (IDS/IPS) — shubhali faollikni avtomatik aniqlash va bloklash vositalari.
Zaifliklarni boshqarish — tizimlarni zaif joylar bo'yicha muntazam skanerlash va ularni o'z vaqtida bartaraf etish.
Zamonaviy biznes uchun maxsus tavsiyalar
BYOD siyosati (Bring Your Own Device) — agar xodimlar ish uchun shaxsiy qurilmalardan foydalansa, aniq qoidalar va texnik nazorat vositalari zarur. Shaxsiy smartfonlar va noutbuklar korporativ tarmoqqa kirish eshigiga aylanishi mumkin.
Hamkorlar va pudratchilarni tekshirish — shartnomalarga axborot xavfsizligi talablarini kiriting, asosiy hamkorlarning xavfsizlik auditini o'tkazing. Zanjir uning eng zaif bo'g'ini qanchalik mustahkam bo'lsa, shunchalik mustahkam bo'ladi.
Biznes uzluksizligini rejalashtirish — kiberhujum yuz bergan taqdirda harakatlar rejasini ishlab chiqing. Kim nima qiladi, tizimlar qanday tiklanadi, mijozlar va hamkorlar qanday xabardor qilinadi.
Kiber-sug'urta — moliyaviy yo'qotishlardan qo'shimcha himoya. Yaxshi sug'urta nafaqat to'g'ridan-to'g'ri zararni qoplaydi, balki hodisa yuz berganda ekspert yordamini ham taqdim etadi.
Xavfsizlik madaniyati — axborot xavfsizligi korporativ madaniyatning bir qismiga aylanishi kerak.
Shubhali holatlar haqida xabar beradigan xodimlarni rag'batlantiring, halol xatolar uchun jazolamang.
Xulosa: xavfsizlikka sarmoya — kelajakka sarmoya
Axborot xavfsizligi — bu xarajat emas, balki sarmoyadir. Himoyaga tejaydigan kompaniyalar birinchi jiddiy hujumda ancha ko'p pul yo'qotish xavfini o'z zimmasiga oladi. Statistikaga ko'ra, oldini olish choralariga sarflangan har bir dollar kompaniyaga kiberhujumlardan potensial yo'qotishlarning 7 dollarini tejaydi.
Kichikdan boshlang — joriy holatning oddiy auditini o'tkazing, xodimlarni o'qiting, zaxira nusxalashni sozlang. Himoya tizimini biznesning ehtiyoji va imkoniyatlariga moslashtirib, bosqichma-bosqich rivojlantiring.
Yodda tuting: masala kompaniyangizga hujum qilinadimi yoki yo'qmi emas — masala bu qachon sodir bo'lishida. Siz tayyor bo'lasizmi? Yillar davomida yaratgan narsangizni himoya qila olasizmi? Bu savollarga javob bugun qabul qiladigan qarorlaringizga bog'liq.
Axborot xavfsizligi — bu IT-bo'lim uchun texnik vazifa emas. Bu kompaniya rahbariyati uchun strategik vazifadir. Raqamli davrda ma'lumotni himoya qilish biznesning o'zini himoya qilish bilan tengdir.