Информационная безопасность: как защитить бизнес от кибератак и утечки данных.
Каждые 39 секунд в мире происходит кибератака. Пока вы читаете этот текст, десятки компаний теряют данные, деньги и клиентов.
Информационная безопасность сегодня — не просто IT-задача, а вопрос выживания любого бизнеса. Компании, которые игнорируют защиту данных, рискуют не просто потерять деньги — они рискуют потерять сам бизнес.
По данным IBM Security 2024, средняя стоимость одного инцидента утечки данных составила 4,45 млн долларов, а доля атак на малый и средний бизнес превысила 40 %.
Это подтверждает: информационная безопасность важна не только для крупных корпораций, но и для компаний любого масштаба.
Информационная безопасность для бизнеса — это не просто антивирус или пароль на почту. Это целая система управления рисками, которая защищает цифровые активы компании, клиентов и сотрудников.
Что такое информационная безопасность простыми словами
Информационная безопасность (ИБ) — это система мер, которая защищает данные компании от кражи, взлома или повреждения.
Представьте себе сейф в банке: ИБ — это не только сейф, но и камеры, охрана, контроль доступа и обучение персонала.
Основные принципы ИБ строятся на трех китах:
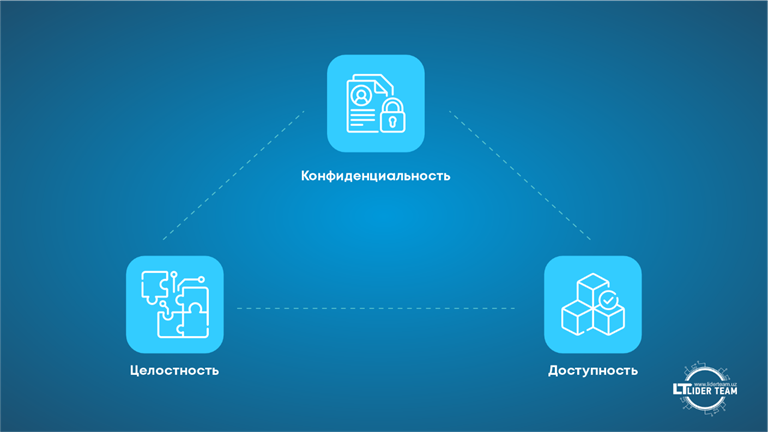
Основные принципы ИБ
|
Принцип |
Описание |
|
Конфиденциальность |
Только уполномоченные лица имеют доступ к информации. |
|
Целостность |
Данные остаются неизменными и достоверными. |
|
Доступность |
Информация и системы работают, когда это необходимо. |
Если вы только начинаете формировать систему защиты, стоит начать с базового аудита текущего состояния. На itmag.uz вы можете подобрать оборудование и решения для обеспечения информационной безопасности вашей компании.
Почему информационная безопасность критически важна для бизнеса
Угрозы реального мира
Современный бизнес сталкивается с широким спектром киберугроз:
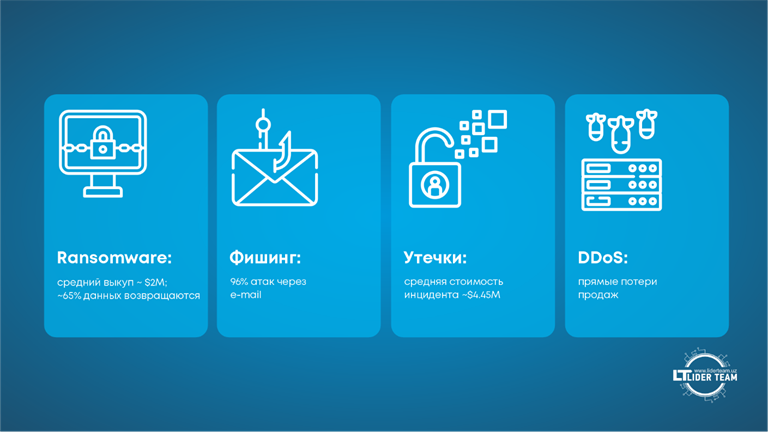
Программы-вымогатели (ransomware) блокируют доступ к данным и требуют выкуп за их разблокировку. Средний размер выкупа в 2024 году превысил 2 миллиона долларов, при этом только 65% компаний получают свои данные обратно даже после оплаты.
Фишинговые атаки обманывают сотрудников, заставляя их раскрыть пароли или установить вредоносное ПО. 96% фишинговых атак приходят по электронной почте, и многие из них настолько убедительны, что даже опытные пользователи попадаются на крючок.
Утечки данных происходят из-за уязвимостей в системах или халатности персонала. Персональные данные клиентов, коммерческая информация, финансовые сведения — все это может оказаться в руках злоумышленников.
DDoS-атаки перегружают сайты и сервисы компании, делая их недоступными для клиентов. Для интернет-магазина это означает прямые потери продаж.
Цена ошибок
Последствия нарушений информационной безопасности измеряются не только в деньгах:
Финансовые потери включают не только прямой ущерб, но и расходы на восстановление, штрафы регуляторов, судебные издержки. Средняя стоимость утечки данных в 2024 году составила 4,45 миллиона долларов.
Репутационные риски могут оказаться еще более разрушительными. Клиенты теряют доверие к компаниям, которые не смогли защитить их данные. Восстановить репутацию гораздо сложнее и дороже, чем обеспечить изначальную защиту.
Остановка бизнес-процессов парализует работу компании. Когда системы не работают, сотрудники не могут выполнять свои обязанности, клиенты не получают услуги, а деньги утекают с каждым часом простоя.
Юридические последствия становятся все серьезнее. Законодательство о защите персональных данных ужесточается по всему миру, и штрафы могут составлять миллионы долларов или процент от годового оборота компании.
По данным Verizon Data Breach Investigations Report 2024, более 80 % инцидентов безопасности происходят из-за человеческих ошибок, а не из-за технических уязвимостей.
Скрытые аспекты информационной безопасности
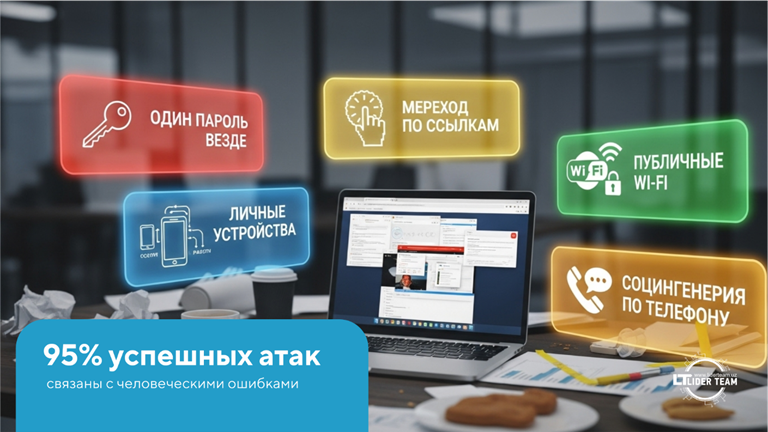
Человеческий фактор — главное слабое звено
95% кибератак происходят из-за ошибок сотрудников.
Типичные ошибки:
- Использование одного пароля для всех сервисов.
- Переход по подозрительным ссылкам.
- Работа с конфиденциальными файлами в общественных местах.
- Подключение личных устройств к корпоративной сети.
Например, в 2023 году крупный дистрибьютор ПО потерял доступ к внутренним системам из-за того, что один из сотрудников использовал пароль «Admin123». Подобные ошибки можно избежать, внедрив менеджеры паролей и регулярные проверки надежности учетных данных.
Как снизить риски
- Проводите регулярные тренинги по ИБ.
- Настройте двухфакторную аутентификацию.
- Используйте менеджеры паролей.
Внутренние угрозы опаснее внешних
Не все угрозы приходят извне. Недовольные сотрудники, увольняющиеся специалисты или просто невнимательные работники могут нанести ущерб, сопоставимый с профессиональными хакерами. У них есть то, чего нет у внешних злоумышленников — доверие и легитимный доступ к системам.
Скрытая ценность внутренних данных
Многие руководители недооценивают ценность информации, которой располагает их компания. База клиентов, наработанные методики, внутренние процессы, планы развития — все это имеет огромную ценность для конкурентов. Иногда эта информация стоит дороже, чем финансовые средства на счетах компании.
Цепочка слабых звеньев
Безопасность компании зависит не только от ее собственных мер защиты, но и от безопасности партнеров, подрядчиков, поставщиков облачных сервисов. Атака на слабо защищенного партнера может стать воротами в вашу корпоративную сеть.
Реальные примеры и статистика
В 2023 году атаке программы-вымогателя подверглась крупная международная логистическая компания. Злоумышленники заблокировали системы управления складами в 60 странах. Восстановление работы заняло несколько недель, прямые убытки составили сотни миллионов долларов, не считая потери репутации и клиентов.
Небольшая консалтинговая фирма из 50 сотрудников потеряла все данные из-за атаки ransomware. У компании не было актуальных резервных копий, системы восстановления работали некорректно. Фирма была вынуждена закрыться через три месяца после атаки — клиенты ушли к конкурентам, а восстановить деятельность с нуля оказалось невозможно.
Статистика неумолима:
- 43% кибератак направлены против малого бизнеса
- 60% малых компаний закрываются в течение 6 месяцев после серьезного кибер-инцидента
- Только 14% малых предприятий считают себя способными защититься от кибератак
- Среднее время обнаружения утечки данных составляет 277 дней
Эти данные подтверждают необходимость постоянного мониторинга систем и внедрения автоматизированных решений, таких как SIEM и IDS/IPS. Они позволяют своевременно выявлять подозрительную активность и предотвращать последствия атак.
Как понять, что вашему бизнесу нужна защита прямо сейчас
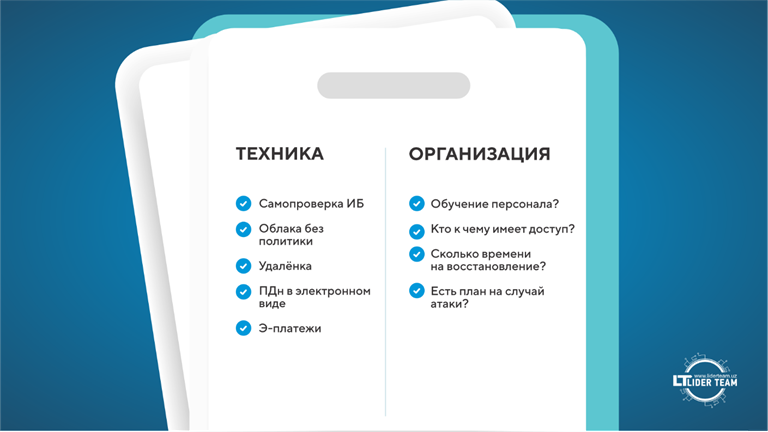
Ответьте честно на следующие вопросы:
Технические сигналы:
- Используете ли вы облачные сервисы без понимания их политики безопасности?
- Есть ли у вас сотрудники, работающие удаленно?
- Храните ли вы персональные данные клиентов в электронном виде?
- Используете ли интернет для ведения бизнеса?
- Принимаете ли электронные платежи?
Организационные сигналы:
- Когда последний раз проводилось обучение сотрудников основам информационной безопасности?
- Знаете ли вы, кто из сотрудников имеет доступ к каким данным?
- Как быстро вы сможете восстановить работу, если основной сервер выйдет из строя?
- Есть ли у вас план действий на случай кибератаки?
Если хотя бы на один вопрос вы ответили «да» в первом блоке или «не знаю/нет» во втором — вашему бизнесу необходимы меры по обеспечению информационной безопасности.
Практические шаги по защите бизнеса
Минимальный уровень защиты (необходимый минимум)
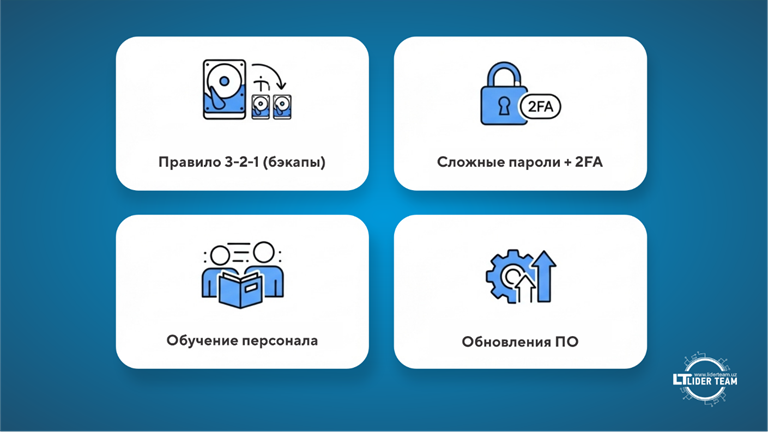
Резервные копии данных — ваша страховка от потери информации. Правило «3-2-1»: храните 3 копии важных данных на 2 разных носителях, 1 из которых находится в другом месте. Регулярно проверяйте, что копии создаются корректно и из них можно восстановить данные.
Сложные пароли и двухфакторная аутентификация — первый барьер на пути злоумышленников. Используйте менеджеры паролей, требуйте от сотрудников уникальные пароли длиной не менее 12 символов, включите двухфакторную аутентификацию везде, где это возможно.
Обучение персонала — самый эффективный способ предотвратить атаки. Проводите регулярные тренинги, учите сотрудников распознавать подозрительные письма, объясняйте важность соблюдения политик безопасности.
Актуальное программное обеспечение — закрывайте известные уязвимости своевременно. Настройте автоматические обновления операционных систем и программ, замените устаревшие системы.
Средний уровень защиты
Антивирусные решения корпоративного уровня с централизованным управлением и мониторингом. Обычные потребительские антивирусы не подходят для бизнеса.
Контроль доступа — принцип минимальных привилегий. Каждый сотрудник должен иметь доступ только к тем данным и системам, которые необходимы для выполнения его обязанностей.
VPN для удаленной работы — защищенные каналы связи для сотрудников, работающих вне офиса. Запретите прямое подключение к корпоративной сети из интернета.
Сегментация сети — разделите корпоративную сеть на зоны с разным уровнем доверия. Изолируйте критически важные системы от общедоступных ресурсов.
Мониторинг и логирование — ведите записи всех важных событий в системах. Это поможет быстро обнаружить атаку и понять ее масштаб.
Продвинутый уровень защиты
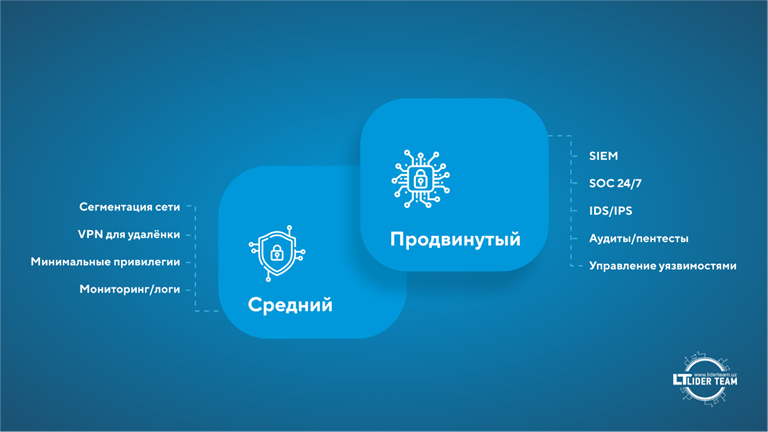
SIEM-системы (Security Information and Event Management) — платформы для анализа событий безопасности в режиме реального времени. Помогают обнаружить сложные атаки, которые используют множество векторов.
SOC (Security Operations Center) — центр мониторинга безопасности, который работает 24/7. Может быть собственным или аутсорсным.
Регулярные аудиты безопасности и тестирование на проникновение — проверка защиты глазами злоумышленников. Помогает выявить слабые места до того, как их найдут настоящие хакеры.
Системы обнаружения и предотвращения вторжений (IDS/IPS) — автоматические средства выявления и блокировки подозрительной активности.
Управление уязвимостями — регулярное сканирование систем на предмет слабых мест и своевременное их устранение.
Особые рекомендации для современного бизнеса
Политика BYOD (Bring Your Own Device) — если сотрудники используют личные устройства для работы, необходимы четкие правила и технические средства контроля. Личные смартфоны и ноутбуки могут стать воротами в корпоративную сеть.
Проверка партнеров и подрядчиков — включите требования по информационной безопасности в договоры, проводите аудиты безопасности ключевых партнеров. Цепь прочна настолько, насколько прочно ее слабейшее звено.
Планирование непрерывности бизнеса — разработайте план действий на случай кибератаки. Кто что делает, как восстанавливаются системы, как информируются клиенты и партнеры.
Кибер-страхование — дополнительная защита от финансовых потерь. Хорошая страховка не только покрывает прямые убытки, но и предоставляет экспертную поддержку в случае инцидента.
Культура безопасности — информационная безопасность должна стать частью корпоративной культуры.
Поощряйте сотрудников, которые сообщают о подозрительных ситуациях, не наказывайте за честные ошибки.
Заключение: инвестиции в безопасность — инвестиции в будущее
Информационная безопасность — это не расходы, а инвестиции. Компании, которые экономят на защите, рискуют потерять гораздо больше денег при первой же серьезной атаке. По статистике, каждый доллар, потраченный на превентивные меры безопасности, экономит компании 7 долларов потенциальных убытков от кибератак.
Начните с малого — проведите простой аудит текущего состояния, обучите сотрудников, настройте резервное копирование. Постепенно развивайте систему защиты, адаптируя ее под потребности и возможности бизнеса.
Помните: вопрос не в том, атакуют ли вашу компанию — вопрос в том, когда это произойдет. Будете ли вы готовы? Сможете ли защитить то, что создавали годами? Ответ на эти вопросы зависит от решений, которые вы принимаете сегодня.
Информационная безопасность — это не техническая задача для IT-отдела. Это стратегическая задача для руководства компании. В цифровую эпоху защита информации равносильна защите самого бизнеса.