Uy va ofisda internetga odatda faqat bitta-ikkita qurilma emas, balki bir nechta noutbuk, smartfon, televizor, kuzatuv kamerasi, aqlli kolonka, printer va IoT datchiklar ulanadi. Hammasi bitta tarmoqda ishlasa qulay, lekin xavfsiz emas: bir qurilmadagi virus butun tarmoqqa tahdid solishi mumkin. Shunday holatda VLAN texnologiyasi yordam beradi.
VLAN — bu bitta fizik tarmoqni bir nechta virtual segmentlarga bo‘lib ishlatish usuli. Har bir segment alohida “kichik tarmoq” kabi ishlaydi. Natijada xavfsizlik oshadi, trafik yuki kamayadi, va boshqaruv qulayroq bo‘ladi.
Quyida VLAN nima ekanini sodda tilda tushuntiramiz va router hamda kommutatorlarda uni qanday sozlashni bosqichma-bosqich ko‘rsatamiz. Istasangiz, buni 10–15 daqiqada bajarish mumkin.
Router/kommutatorda VLAN nima? Oddiy tilda
Tasavvur qiling, bir uyda uchta alohida kirish bor: aholiga, mehmonlarga va kuryerlarga. Har bir kirishda o‘z qoidasi: aholi faqat o‘z kirishi orqali o‘ta oladi, mehmonlar — mehmon kirishi orqali, kuryerlar esa faqat pochta qutisi hududigacha kiradi. Shunday qilib odamlar keraksiz aralashmaydi, bu esa xavfsizlik va qulaylikni oshiradi.
VLAN ham xuddi shunday ishlaydi: turli qurilmalar guruhlari uchun alohida virtual segmentlar yaratiladi va ular bir-biridan ajratiladi. Garchi hammasi bitta fizik tarmoqdan foydalansa ham, segmentlar kanallar sathida izolyatsiya qilinadi. Har bir kadrga VLAN ID beriladi. IEEE 802.1Q standartini qo‘llab-quvvatlaydigan uskuna shu ID orqali trafikka yo‘l ko‘rsatadi.
VLAN nimalarni beradi:
· Izolyatsiya: turli VLAN’dagi qurilmalar bir-biri bilan to‘g‘ridan-to‘g‘ri muloqot qila olmaydi (ruxsat bo‘lmasa).
· Trafikni boshqarish: har bir segmentga alohida tezlik yoki ustuvorlik berish mumkin (masalan, uy, ish yoki mehmon tarmog‘i).
· Xavfsizlik: bitta segment zararlansa ham, qolganlari himoyalanadi.
· Moslashuvchanlik: bitta router/kommutator bir nechta mustaqil tarmoqqa xizmat qila oladi.
VLAN qayerda kerak?
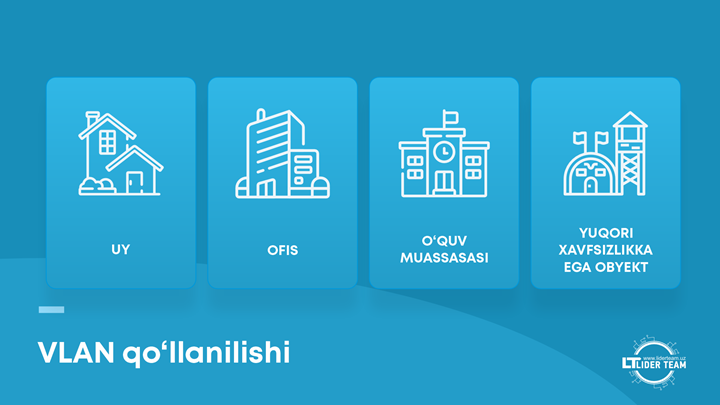
Qo‘shimcha kabellar tortmasdan tarmoqni mantiqan bir necha segmentga bo‘lish zarur bo‘lgan joylarda VLAN ishlatiladi. U uy tarmoqlari, ofislar, o‘quv muassasalari va yuqori xavfsizlik talab qilinadigan obyektlarda qo‘l keladi.
Uy tarmoqlari
· Mehmon tarmog‘i: mehmonlar internetdan foydalanadi, lekin asosiy kompyuter va NAS’ga kira olmaydi.
· IoT tarmog‘i: kameralar, lampalar, datchiklar alohida VLAN’da bo‘ladi — ular orqali asosiy tarmoqqa kirishning oldi olinadi.
· Masofadan ishlash: ish resurslari uchun VPN bilan ajratilgan xavfsiz segment yaratish mumkin.
Ofis tarmoqlari
· Bo‘limlarga ajratish: buxgalteriya, IT, savdo, marketing va boshqalar alohida segmentlarda ishlashi mumkin.
· Xizmatlar uchun maxsus yo‘laklar: serverlar, IP-telefon, videokuzatuv, POS tizimlar alohida VLAN’da barqaror ishlaydi.
· Mehmon Wi‑Fi: mijozlar va hamkorlar ichki resurslarga kirmasdan ulanishadi.
O‘quv muassasalari
· O‘qituvchi va talaba tarmoqlarini ajratish.
· Kompyuter sinflari uchun alohida segmentlar.
· Laboratoriya va serverlarga kirishni boshqarish.
Yuqori xavfsizlik talab qilinadigan obyektlar
· Ichki bo‘limlar o‘rtasida kirishni ajratish.
· Maxfiy ma’lumotli uskunalarni izolyatsiya qilish.
· Tashqi hujumlarga tarmoqqa chidamlilikni oshirish.
Asosiy afzalliklar: ruxsatsiz kirish xavfini kamaytirish, ko‘p qurilmali tarmoqlarni sodda boshqarish, trafikni optimallashtirish va tarmoq unumdorligini oshirish.
802.1Q standarti nima?
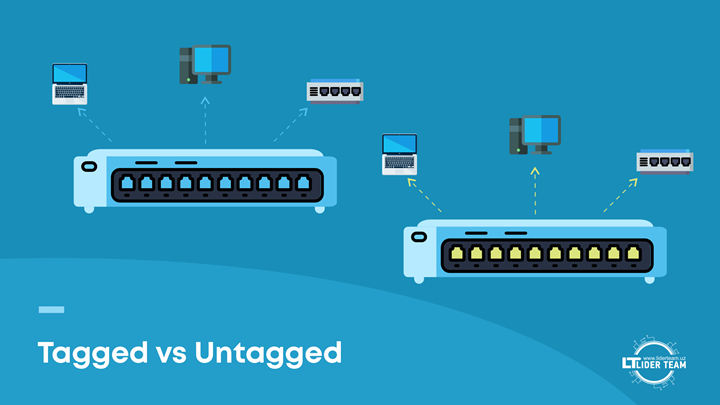
VLAN’ning asosi — IEEE 802.1Q. U kadrga maxsus belgi (tag) qo‘shadi va shu orqali trafik qaysi virtual segmentga tegishli ekanini bildiradi. Ikki muhim tushuncha bor:
· Tagged port: bir nechta VLAN trafikini belgi bilan birga uzatadi.
· Untagged port: faqat bitta VLAN’da ishlaydi va belgi qo‘shmaydi.
Amalda bu shuni anglatadiki, kommutator yoki router bitta kabel orqali bir nechta virtual tarmoq trafikini o‘tkazishi mumkin, lekin qurilmalar baribir izolyatsiyada qoladi.
VLAN sozlash uchun nimalar kerak?
Uskuna va dasturiy ta’minot kam, lekin hammasi IEEE 802.1Q’ni qo‘llab-quvvatlashi shart. Ishni boshlashdan oldin mosligini tekshiring.
VLAN’ni qo‘llaydigan tarmoq uskunalari
· Router (marshrutizator): internetga chiqish darajasida segmentlash va turli guruhlar uchun alohida podsutkalar yaratish. Misollar: TP‑Link Archer C seriyasi, Keenetic (NDMS), MikroTik hEX.
· 2- yoki 3-darajali kommutator: lokal tarmoq ichidagi trafikni ajratish. L2 — faqat kanal sathida, L3 — VLAN’lar orasida marshrutlash ham qila oladi.
· Wi‑Fi nuqtalari: turli SSID’larni turli VLAN’larga bog‘lab alohida simsiz segmentlar yaratish.
Eslatma: maishiy segmentda ba’zi qurilmalar faqat IPTV uchun VLAN’ni qo‘llab-quvvatlaydi. Bu to‘liq segmentlash uchun yetarli emas.
Boshqaruv interfeysiga kirish
· Veb‑interfeys: brauzer orqali uskunaning IP manzili bilan kirish.
· Firma dasturi: masalan, MikroTik uchun Winbox, yoki Keenetic ilovasi.
· Konsol (CLI): professional yechimlarda buyruq satri orqali.
Yangi proshivka (firmware)
Ba’zi modellar VLAN qo‘llab-quvvatlashni yangilanishdan keyin oladi. Sozlashdan oldin ishlab chiqaruvchi saytida oxirgi barqaror versiyani o‘rnating.
Tarmoq sxemasi va reja
· Necha segment kerakligini aniqlang.
· Qaysi qurilmalar qaysi segmentga kirishini yozib chiqing.
· Segmentlar to‘liq ajratiladimi yoki ular orasida marshrutlash kerakmi — belgilang.
Minimal ko‘nikmalar
· Tagged va untagged port farqini tushunish.
· VLAN ID tayinlashni bilish.
· Har bir segment uchun DHCP bilan ishlay olish.
Bosqichma-bosqich: VLAN’ni Keenetic, TP‑Link va boshqalarda sozlash
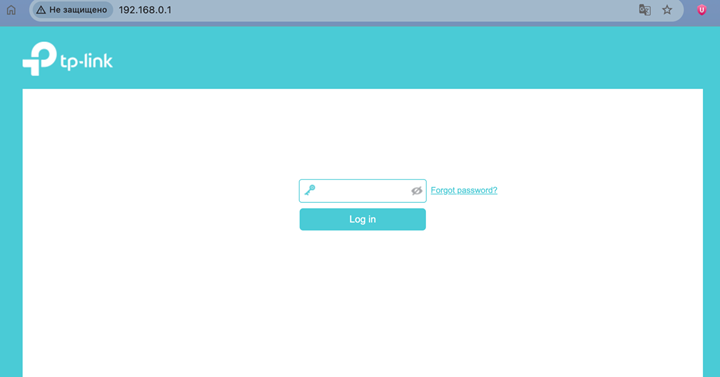
1‑bosqich: Routerga kirish
Routerga kabel yoki Wi‑Fi orqali uling. Brauzerga IP manzilini kiriting (odatda 192.168.0.1 yoki 192.168.1.1). Administrator login va parolni kiriting.
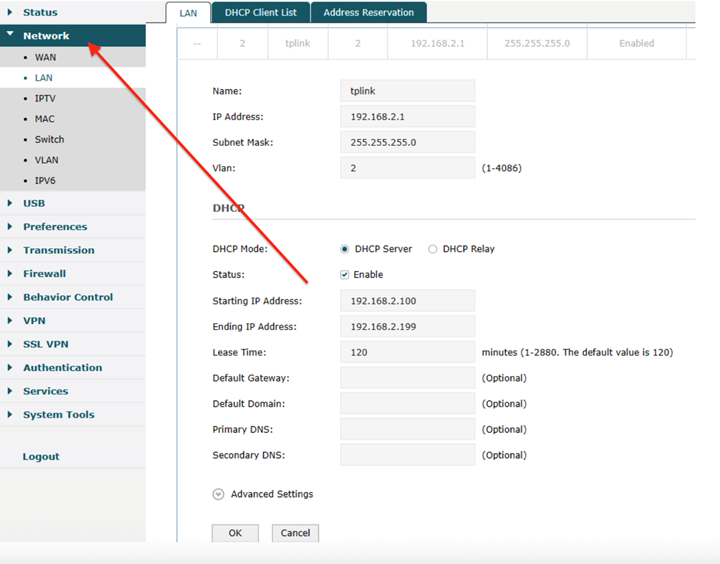
2‑bosqich: VLAN / Switch Settings bo‘limi
Menyudan “Network” yoki “Switch Settings”ni toping. TP‑Link’da ko‘pincha “Advanced Settings” ichida bo‘ladi. Keenetic’da “Tarmoq segmentlari” (Сегменты сети) bo‘limidan foydalaning.
3‑bosqich: VLAN yaratish
Yangi VLAN qo‘shing, uning ID’sini ko‘rsating (masalan, mehmon tarmog‘i uchun 10). Qulaylik uchun nom bering — “Guest” yoki “IoT”.
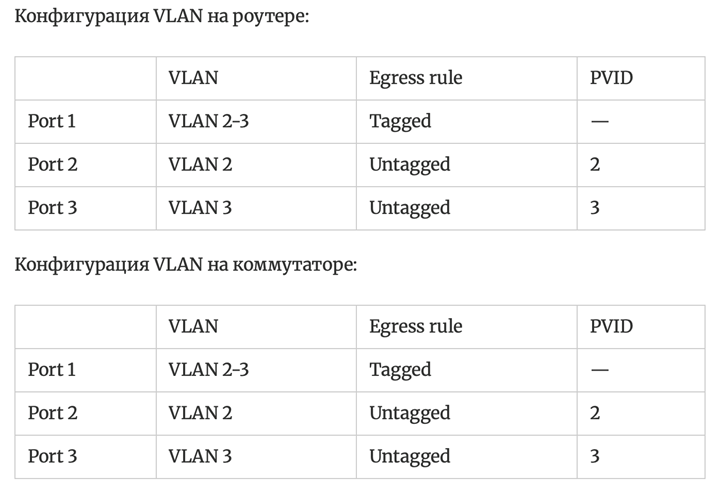
4‑bosqich: Portlarni tayinlash
Qaysi portlar tagged, qaysilari untagged bo‘lishini belgilang. Masalan, 4‑port — mehmon tarmog‘i, 1–3‑portlar — asosiy tarmoq. Untagged — oddiy qurilmalar uchun; Tagged — tarmoq uskunalari o‘rtasida bir nechta VLAN trafikini tashish uchun.
5‑bosqich: DHCP va Wi‑Fi sozlash
Yangi VLAN uchun alohida DHCP‑server yoqing. Wi‑Fi ishlatsa, alohida SSID yarating va uni yangi VLAN’ga bog‘lang.
Misol: “Aqlli uy” (IoT) uchun VLAN
Agar uyingizda kameralar, aqlli kolonka, lampalar yoki internetga ulangan maishiy texnika bo‘lsa, ularni alohida VLAN’ga chiqarish maqsadga muvofiq. Shunda ular buzilganda ham asosiy tarmoqqa kira olmaydi.
· ID 20 bilan “IoT” nomli VLAN yarating.
· Tegishli portlar yoki Wi‑Fi nuqtasini shu VLAN’ga bog‘lang.
· Segmentlararo kirishni o‘chirib qo‘ying — IoT qurilmalar faqat internetni ko‘rsin, asosiy tarmoqqa kirmasin.
VLAN sozlashda keng tarqalgan xatolar
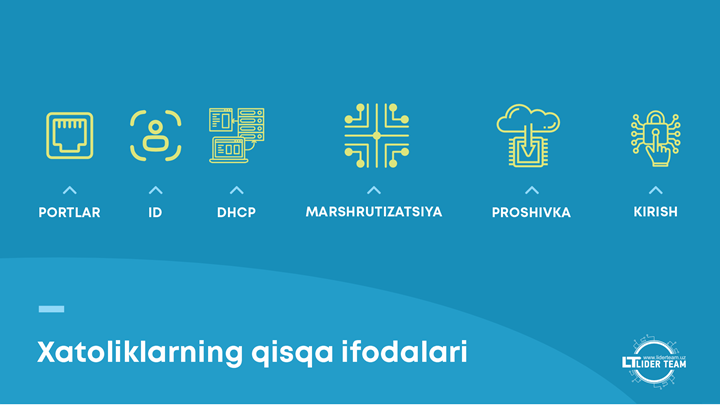
· Portlarni noto‘g‘ri tayinlash: tagged o‘rniga untagged yoki aksincha. Natijada aloqa yo‘qoladi yoki trafik aralashadi. Rejaga ko‘ra portlarni qayta tekshiring.
· VLAN ID mos kelmasligi: bir segmentdagi barcha uskunalarda ID bir xil bo‘lishi shart.
· DHCP yo‘qligi: IP manzil olinmaydi va qurilmalar ishlamaydi. Har bir VLAN uchun DHCP yoqing yoki statik IP bering.
· VLAN’lar orasida marshrutlash kerak bo‘lsa, lekin sozlanmagan bo‘lsa — aloqa bo‘lmaydi. L3 kommutator yoki marshrutlash qoidalarini sozlang.
· Eskirgan proshivka yoki mos kelmaydigan uskuna — VLAN to‘liq ishlamasligi mumkin. Oxirgi versiyani o‘rnating.
· Kirish nazorati yo‘qligi: ACL qoidalarini qo‘llamaslik xavfsizlikni pasaytiradi. Kerak bo‘lsa, filtrlarni sozlang.
Jiddiy muammolarda zavod sozlamalariga qaytaring va bosqichma‑bosqich qayta sozlang.
Tez-tez so‘raladigan savollar (FAQ)
VLAN nima qiladi?
Bitta fizik tarmoqni bir nechta virtual tarmoqqa bo‘lib, qurilmalar guruhlari orasidagi trafikni ajratadi. Shunday qilib boshqaruv osonlashadi va xavfsizlik oshadi.
Uyda alohida tarmoqlar kerakmi?
Agar qurilmangiz ko‘p bo‘lsa yoki xavfsizlikni kuchaytirmoqchi bo‘lsangiz, VLAN foydali bo‘ladi.
Oddiy routerda sozlash mumkinmi?
Faqat shu funksiyani qo‘llab-quvvatlasa. Ko‘plab byudjetli modellar VLAN’ni to‘liq qo‘llamaydi.
VLAN va Wi‑Fi qanday bog‘liq?
Alohida Wi‑Fi tarmoqlar (SSID) yaratib, ularni turli VLAN’larga bog‘lash mumkin.
Sozlagandan keyin internet yo‘qolsa-chi?
Portlar, DHCP va VLAN ID’ni tekshiring. Kerak bo‘lsa, sozlamalarni qayta tiklang.
Xulosa: VLAN yangi Wi‑Fi tarmog‘i yaratishdan ham qiyin emas. U kirishni ajratishga, uy yoki ofis tarmog‘ini xavfsiz va tartibli qilishga yordam beradi. Bosqichlarga rioya qilinsa, yangi boshlovchi ham uddalay oladi.