Как создать надёжную офисную сеть: от проектирования до сервера и резервирования
Построение офисной сети — это не просто «протянуть кабель и поставить Wi-Fi». Это архитектурное решение, которое должно обеспечивать стабильность, безопасность, масштабируемость и отказоустойчивость. Даже в небольшом офисе на 10–20 пользователей неправильно спроектированная сеть быстро превратится в источник постоянных простоев, узких мест и головной боли для ИТ-отдела.
В этой статье мы разберём ключевые компоненты офисной сети — от физического уровня до серверной инфраструктуры — и дадим практические рекомендации по их выбору, настройке и эксплуатации. Материал ориентирован на сетевых инженеров, системных администраторов и технических руководителей, принимающих решения по ИТ-инфраструктуре.
Этап 1. Планирование топологии и сегментация сети
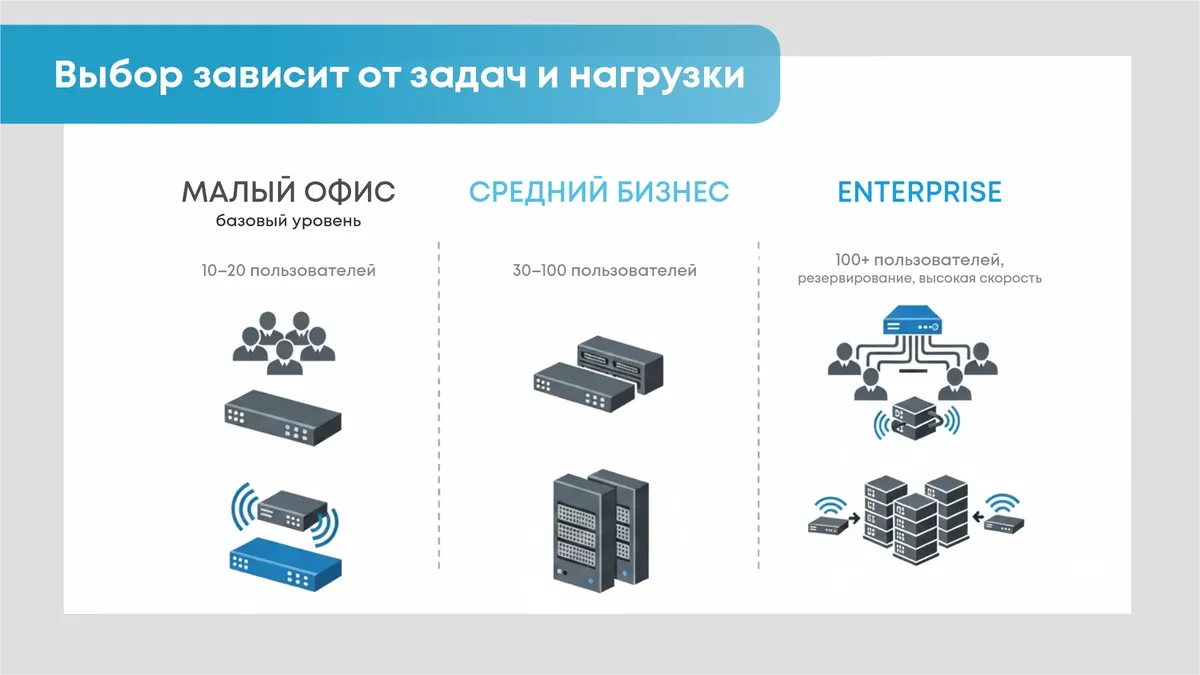
Прежде чем покупать оборудование, проведите анализ требований:
- Количество пользователей (включая гостей, IoT-устройства, принтеры);
- Типы трафика: VoIP, видеоконференции (Zoom, Teams), резервное копирование, облачные сервисы, локальные базы данных;
- Требования к безопасности: нужна ли изоляция отделов (бухгалтерия, HR), гостевой Wi-Fi, контроль доступа;
- Будущий рост: планируете ли вы расширение до 50+ рабочих мест?
На основе этого строится логическая топология.
Рекомендуется использовать VLAN-сегментацию:
- VLAN 10 — сотрудники (основной трафик);
- VLAN 20 — гостевой Wi-Fi (без доступа к внутренним ресурсам);
- VLAN 30 — IP-телефония (с QoS);
- VLAN 40 — серверы и ИТ-оборудование;
- VLAN 50 — IoT (камеры, датчики, принтеры, умные розетки).
Сегментация снижает широковещательный шум, повышает безопасность и упрощает управление. Например, если в VLAN 50 появится заражённое устройство, оно не сможет атаковать рабочие станции в VLAN 10.
IP-адресация
Используйте частные диапазоны RFC 1918:
- 0.0.0/8 — для крупных сетей;
- 16.0.0/12 — для средних;
- 168.0.0/16 — для малых офисов.
Пример для офиса на 30 пользователей:
- VLAN 10: 192.168.10.0/24
- VLAN 20: 192.168.20.0/24
- VLAN 30: 192.168.30.0/24
Настройте DHCP-сервер с резервированием адресов для критичных устройств (серверы, принтеры, AP).
Этап 2. Кабельная инфраструктура: основа надёжности
Не экономьте на кабельной системе — это «скелет» вашей сети.
Категория кабеля:
- Cat 6 — достаточно для 1 Гбит/с на расстоянии до 55 м;
- Cat 6A — для 10 Гбит/с и будущего роста (рекомендуется для backbone-соединений).
Длина сегмента: не более 90 м для горизонтальной прокладки + 10 м на патч-корды. При использовании Cat 6A на 10 Гбит/с реальная длина может быть ограничена 55–70 м из-за повышенного уровня crosstalk (перекрестных помех), что требует тестирования кабельной линии для соответствия стандарту TIA/EIA-568-B.
Экранирование: в офисах с высоким уровнем помех (рядом с лифтами, ИБП) используйте FTP или S/FTP.
Маркировка: каждый кабель должен быть промаркирован на обоих концах (номер розетки / порт свитча).
Розетки и патч-панели — только от проверенных брендов: Legrand, Schneider Electric, Panduit.
Этап 3. Выбор и размещение свитчей
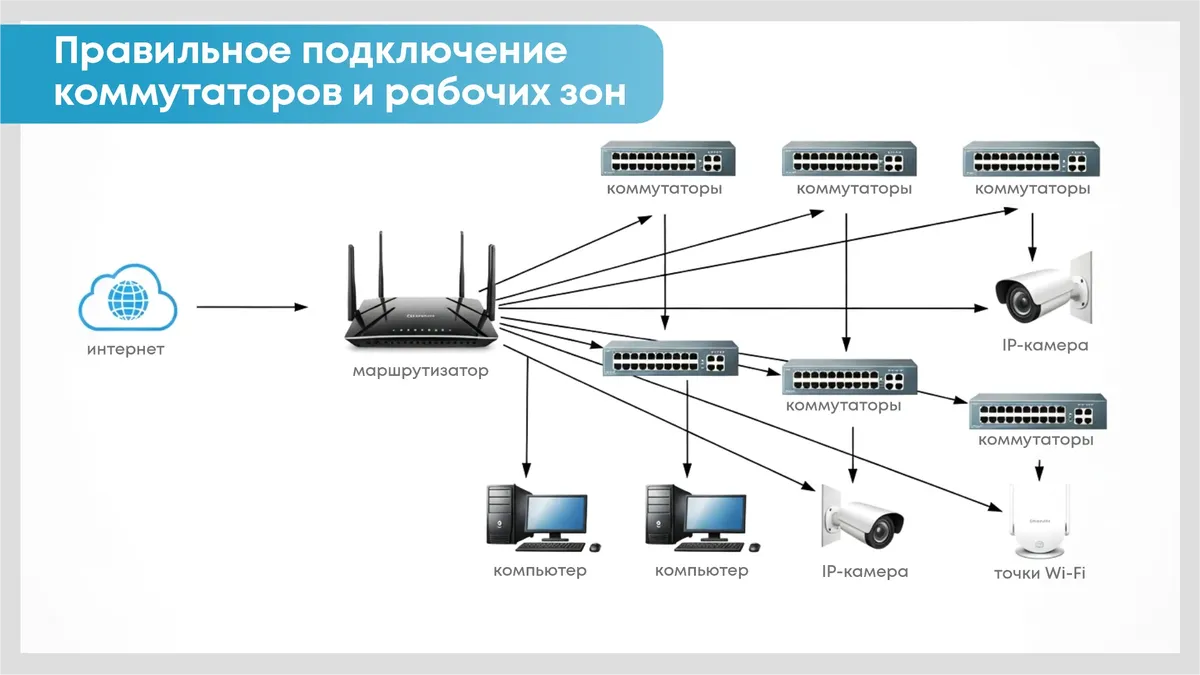
Ядро сети: управляемые коммутаторы
Для офисной сети обязательно используйте управляемые (managed) свитчи. Немного дороже — но вы получаете:
- VLAN;
- QoS (приоритезацию VoIP и видеотрафика);
- STP/RSTP/MSTP для предотвращения петель;
- LLDP/CDP для автоматического обнаружения соседей;
- SNMP, NetFlow, sFlow — для мониторинга;
- LACP — для объединения каналов.
Минимальная пропускная способность канала должна составлять 100 Мбит/с для VoIP и 1 Гбит/с для видеотрафика или резервного копирования. Для backbone-соединений между ядром и access-уровнем рекомендуется использовать SFP-модули (например, 1G SFP SX/LX или 10G SFP+), обеспечивающие гибкость и высокую пропускную способность до 10 Гбит/с на расстояниях до 300 м (многомодовый) или 10 км (одномодовый).
Рекомендации по выбору:
- Core/Aggregation (офис 30+ пользователей):
- Cisco Catalyst 9200/9300
- HPE Aruba 2930M/3810
- MikroTik CRS326-24G-2S+
При сравнении, например, Cisco Catalyst 9200 и MikroTik CRS326-24G-2S+: Cisco предлагает MTBF около 300 000 часов и throughput до 160 Гбит/с с поддержкой advanced QoS, но дороже (от 1000 USD); MikroTik — MTBF около 100 000 часов, throughput до 88 Гбит/с, стоимость от 200 USD, но с базовым QoS. Cisco предпочтителен для критических систем, MikroTik — для бюджетных решений с умеренными нагрузками.
Access-уровень:
- Cisco Catalyst 9300L
- HPE Aruba 2930F
- Ubiquiti UniFi Switch Pro 24/48 PoE
Размещайте свитчи в серверной стойке 19" с ИБП и вентиляцией. Избегайте «свитчей в шкафу под раковиной» — это путь к перегреву и отказам.
PoE: не забудьте про питание
Если вы используете IP-телефоны, точки доступа или камеры, выбирайте свитчи с поддержкой PoE+ (802.3at, до 30 Вт/порт) или PoE++ (802.3bt, до 90 Вт/порт).
Пример расчёта:
Точка доступа Ubiquiti U6-Pro — 19 Вт
IP-телефон Yealink T58W — 8 Вт
Камера Hikvision DS-2CD2087G2 — 12 Вт
На 24-портовом свитче с PoE-бюджетом 370 Вт можно запитать:
- 15 AP + 5 телефонов, или
- 10 AP + 10 камер + 4 телефона.
Пример расчёта: Точка доступа Ubiquiti U6-Pro — 19 Вт, IP-телефон Yealink T58W — 8 Вт, Камера Hikvision DS-2CD2087G2 — 12 Вт. На 24-портовом свитче с PoE-бюджетом 370 Вт суммарная мощность подключенных устройств не должна превышать этот лимит. Например, 10 AP (190 Вт) + 5 телефонов (40 Вт) + 3 камеры (36 Вт) = 266 Вт — допустимо с запасом 104 Вт (28%). Избегайте полной загрузки бюджета, чтобы учесть пиковые нагрузки.
Всегда оставляйте запас 15–20% на пиковые нагрузки.
Этап 4. Беспроводная сеть: точки доступа и контроллер
Одна точка ≠ офисный Wi-Fi
Размещение одной мощной точки доступа в центре офиса — распространённая ошибка. Это приводит к:
- перегрузке радиоинтерфейса;
- «мёртвым зонам» за перегородками;
- невозможности роуминга.
Правильный подход — контроллер-управляемая Wi-Fi сеть с несколькими точками доступа (AP), настроенными на непересекающиеся каналы и один SSID.
Выбор точек доступа
- Для малого офиса (до 10 пользователей): Ubiquiti U6-Lite, TP-Link Omada EAP660 HD.
- Для среднего офиса (10–50 пользователей): Cisco Catalyst 9105/9115, Aruba AP-515, Ruckus R750.
- Для высокой плотности (конференц-залы): точки с мультиюзерным MU-MIMO, OFDMA и поддержкой Wi-Fi 6/6E.
Все AP должны поддерживать 802.11k/v/r для быстрого роуминга — критично для VoIP и видеоконференций.
Контроллер: локальный или облачный?
- Локальный контроллер (UniFi Network Application на NUC, Omada OC200) — полный контроль, но требует обслуживания.
- Облачный контроллер (Cisco Meraki, Aruba Central, Mist AI) — удобство, но зависимость от интернета и подписки.
Для большинства компаний облачные решения оправданы: обновления, аналитика, географическое управление — «из коробки».
Этап 5. Серверная инфраструктура

Нужен ли физический сервер?
В 2025 году большинство задач можно вынести в облако:
- почта — Microsoft 365 или Google Workspace;
- файлы — OneDrive for Business, Dropbox Business;
- резервное копирование — Veeam Backup for Microsoft 365, Acronis Cyber Protect Cloud.
Но если вы храните чувствительные данные (медицинские, финансовые) или используете локальные приложения (1С, CAD, ERP), физический сервер всё ещё актуален.
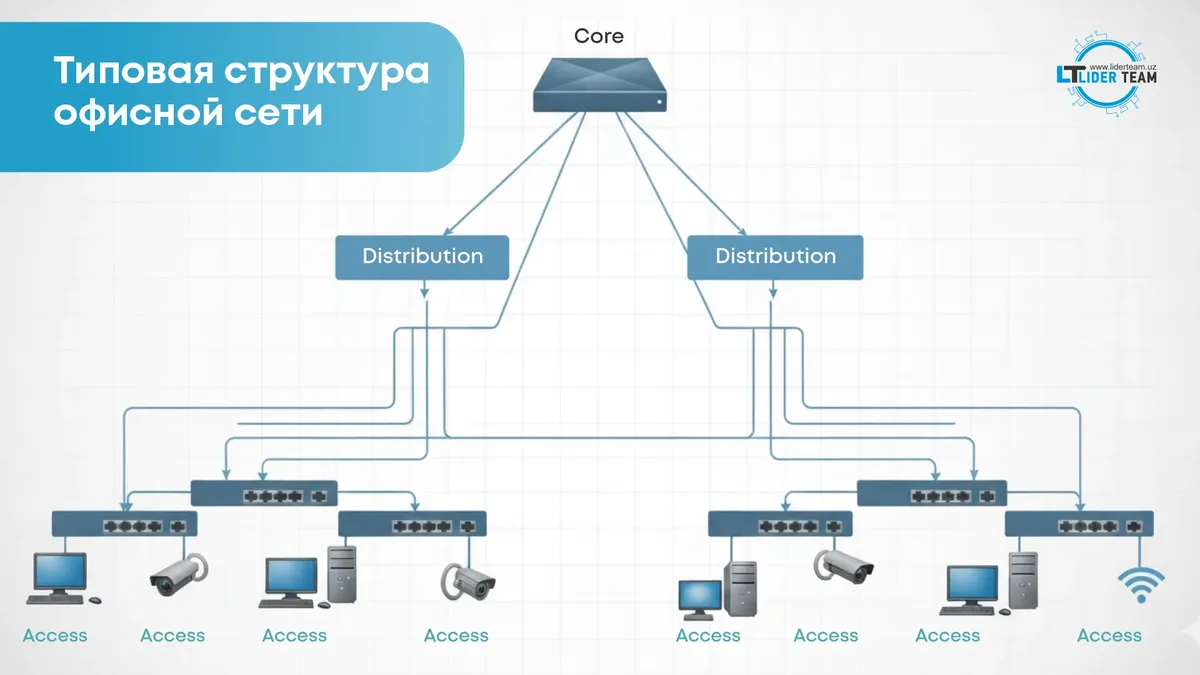
Варианты локальной серверной инфраструктуры
| Тип | Плюсы | Минусы |
| Физический сервер (Dell PowerEdge R360, HPE ProLiant ML350) | Полный контроль, высокая производительность | Высокая стоимость, обслуживание, ИБП, охлаждение |
| Гиперконвергентная система(Nutanix, VMware vSAN) | Масштабируемость, отказоустойчивость | Сложность, цена от 500 тыс. руб. |
| Виртуализация на одном сервере(Proxmox, ESXi) | Гибкость, изоляция сервисов | Одна точка отказа |
Минимальная конфигурация для офиса до 20 пользователей:
- CPU: 8 ядер (Xeon Silver 4310 или Ryzen PRO 7);
- RAM: 32–64 ГБ DDR4 ECC;
- Хранилище: 2x SSD NVMe 1 ТБ в RAID 1 + резервная копия на внешний NAS (Synology, QNAP);
- Сеть: 2x 1 Гбит/с порта (для разделения трафика: пользователи / резервное копирование).
Обязательные сервисы на сервере
- Active Directory — централизованная аутентификация;
- DNS/DHCP — лучше локальный, чем роутер;
- Файловый сервер с резервным копированием (Veeam Agent, Bacula);
- Мониторинг (Zabbix, PRTG) — чтобы видеть проблемы до того, как о них сообщит пользователь;
- NTP-сервер — для синхронизации времени во всей инфраструктуре.
Этап 6. Интернет и межсетевой экран (firewall)
Не экономьте на корпоративном канале связи с SLA. Домашний «гигабит» без гарантии uptime — риск для бизнеса.
Firewall — не роутер из магазина!
Используйте:
Palo Alto PA-220, Fortinet FortiGate 60F, Cisco Meraki MX64 — с поддержкой:
- DPI (глубокой инспекции трафика);
- IPS/IDS;
- Site-to-Site VPN для филиалов;
- Централизованного управления политиками.
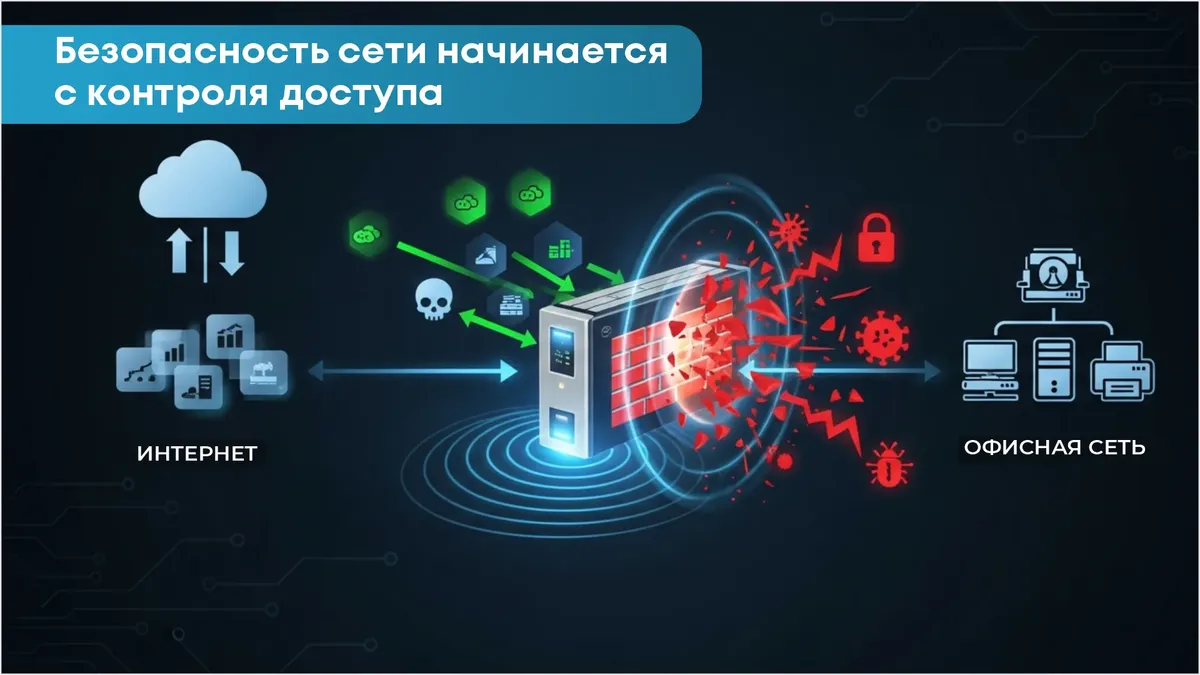
Firewall должен быть единой точкой входа/выхода, через которую проходит весь трафик, включая Wi-Fi.
Резервирование канала
Для критичных бизнесов подключите второй канал от другого провайдера и настройте:
- Failover (автоматический переход при обрыве);
- Load balancing (распределение трафика по каналам).
Это можно реализовать через тот же firewall (FortiGate, Sophos XG) или отдельный маршрутизатор (MikroTik CCR).
Этап 7. Безопасность и контроль доступа
Сегментация IoT
Устройства типа умных розеток, камер и принтеров не должны находиться в том же VLAN, что и ПК. Используйте:
- Отдельный VLAN с ограниченным L3-доступом;
- NAC (Network Access Control) — например, Cisco ISE или Aruba ClearPass — для проверки устройства перед подключением;
- 1X — для аутентификации пользователей по сертификатам или логину/паролю.
Защита от внутренних угроз
- Включите port security на access-портах (ограничение по MAC);
- Запретите неавторизованные DHCP-серверы (DHCP snooping);
- Настройте логирование всех событий (syslog → SIEM).
Этап 8. Отказоустойчивость и резервное копирование
Резервное копирование
Серверы: ежедневные инкрементальные + еженедельные полные бэкапы;
Конфигурации сетевого оборудования: автоматическое резервное копирование в Git или RANCID;
Хранение: правило 3-2-1 — 3 копии, 2 носителя, 1 вне офиса (облако или offsite).
ИБП и генератор
ИБП должен обеспечивать минимум 10–15 минут работы для корректного завершения;
Для критичных офисов — дизель-генератор с автоматическим запуском.
Этап 9. Документирование и автоматизация
После развёртывания:
- Задокументируйте сеть: схему, IP-план, VLAN’ы, MAC-адреса критичных устройств.
- Настройте автоматическое резервное копирование конфигураций свитчей и точек доступа.
- Подключите систему мониторинга (LibreNMS + Grafana) для отслеживания загрузки каналов, ошибок на портах, температуры оборудования.
- Используйте инфраструктуру как код (IaC): Ansible, Terraform — для развёртывания и обновления конфигураций.
Кейс: Развертывание сети в офисе IT-компании в Ташкенте
В 2024 году в офисе IT-компании в Ташкенте (30 сотрудников) была модернизирована сеть из-за частых сбоев Wi-Fi и перегрузки старого свитча. Проект включал установку Cisco Catalyst 9200 с PoE-бюджетом 370 Вт, 5 точек доступа Ubiquiti U6-Pro и сегментацию на VLAN (сотрудники, гости, VoIP).
Кабельная инфраструктура обновлена до Cat 6A с длиной 60 м на сегмент, что обеспечило 10 Гбит/с. Резервирование добавлено через второй канал от местного провайдера с failover на Fortinet FortiGate 60F.
Результат: время простоя сократилось с 10 часов/месяц до 0, а производительность выросла на 20%. Инвестиция в 150 млн сумов окупилась за 4 месяца благодаря росту клиентских проектов.
Заключение
Офисная сеть — это инфраструктура, а не набор устройств. Её качество определяется не брендом свитчей, а глубиной проектирования. Инвестируйте время в планирование, сегментацию и документирование — и вы получите сеть, которая:
- работает стабильно годами;
- легко масштабируется;
- упрощает диагностику проблем;
- защищает данные бизнеса.
Помните: хорошая сеть — та, о которой пользователи не знают. Потому что она просто работает.